> For the complete documentation index, see [llms.txt](https://docs.roboflow.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.roboflow.com/datasets/ja/guan-li/project-folders/project-folder-permissions.md).
# プロジェクトフォルダの権限
フォルダ権限を使って、フォルダ内のプロジェクトを閲覧・編集できるワークスペースメンバーを管理します。
{% hint style="info" %}
プロジェクトフォルダの権限は、Enterpriseプランの一部のお客様に提供されるプレミアム機能です。機能の提供状況の詳細については、 [料金ページ](https://roboflow.com/pricing)をご覧ください。プロジェクトフォルダの権限を利用するには、 [営業チームにお問い合わせください。](https://roboflow.com/sales)
{% endhint %}
フォルダの権限を使用すると、ワークスペース内の特定のフォルダにあるプロジェクトを、誰が閲覧・編集できるかを制御できます。
これにより、チームメンバーは業務に関係のあるプロジェクトに集中しつつ、他のデータの安全性を保てます。また、組織内のデータアクセスを特定のチームや個人に分けて管理するためにも使用できます。
### プロジェクトフォルダの権限を設定する方法
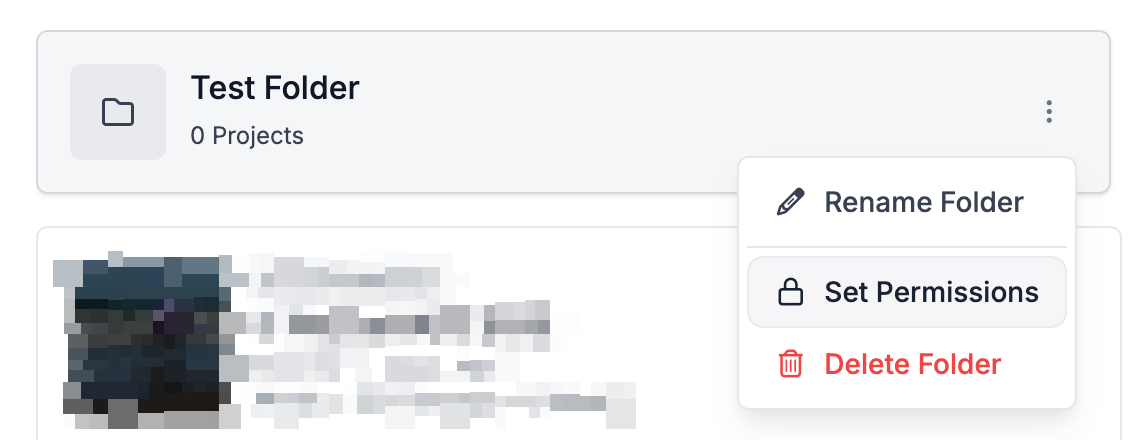
Roboflowアプリ内で、任意のプロジェクトフォルダの横にある3つの点をクリックし、メニューの「権限を設定」ボタンを選択します。
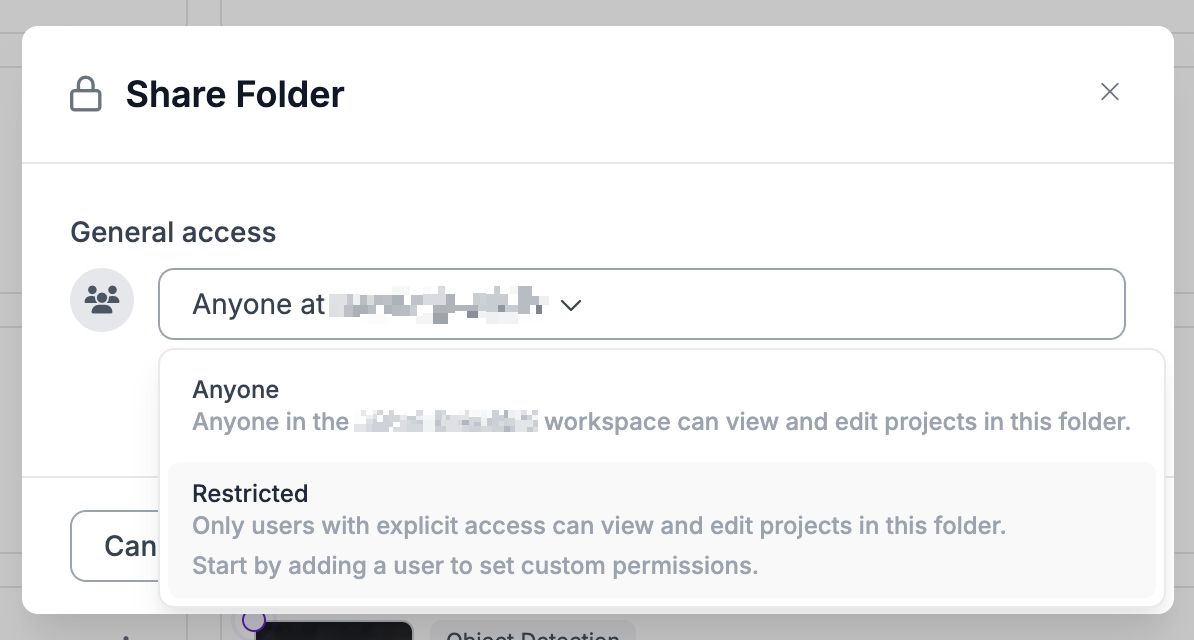
 ウィンドウが表示され、一般的なアクセスレベルを選択できるようになります。
* **全員:** ワークスペース内の全員が、このフォルダとその中のプロジェクトにアクセスできます。 *これはすべてのプロジェクトフォルダの既定の状態です*
* **制限付き:** 明示的に設定されたユーザー以外は誰もこのフォルダにアクセスできません。上位のフォルダにアクセス権を持つメンバーもアクセスできますが、そのメンバーをここに一覧表示しない限りは除きます。
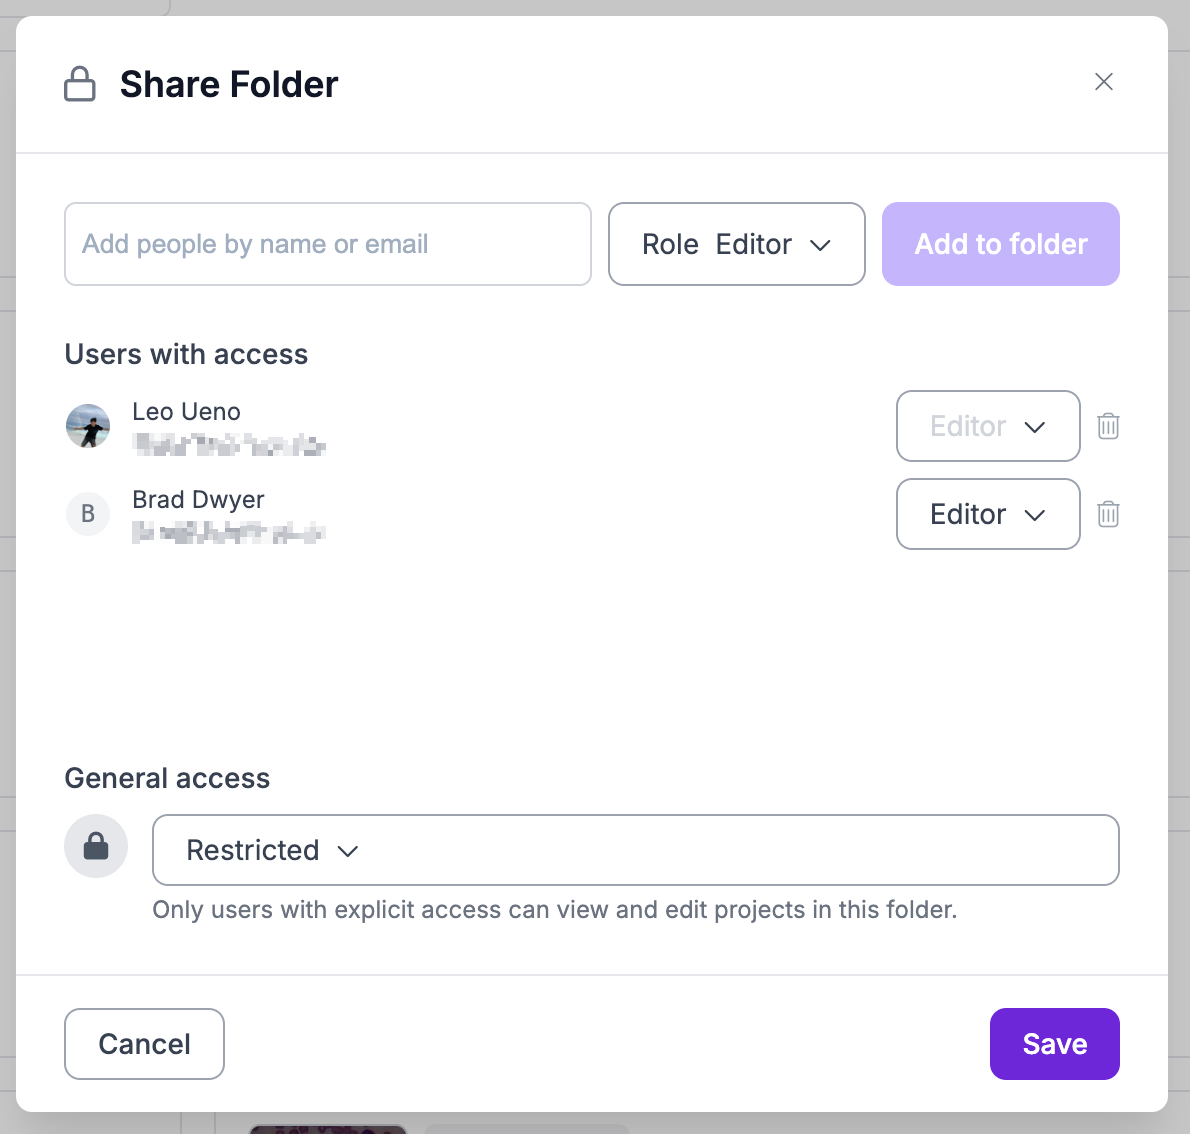
 制限付きアクセスを選択すると、ワークスペース内のユーザーを追加できる検索バーが表示されます。付与する役割も選択できます。変更を有効にするには、「保存」ボタンを押してください。
 {% hint style="info" %}
ロックアウトを防ぐため、変更が有効になった後にフォルダへアクセスできなくなる状態へ権限を設定することは、現在はできません。
{% endhint %}
### 制限付きアクセスでブロックされるもの
フォルダへのアクセス権を持たないメンバーには、ワークスペース内でそのフォルダは表示されず、APIのフォルダ一覧にも名前や内容は返されません。
また、フォルダ内のプロジェクトのデータセットバージョンもダウンロードできません。これにはzipダウンロード、ダウンロードリンク、ダウンロードトークンが含まれます。
フォルダの権限を管理できる役割を持つメンバーだけが、「権限を設定」オプションと、アクセス権を持つユーザーの一覧を表示できます。
### アクセスがサブフォルダにどのように適用されるか
フォルダへのアクセス権は、その中のすべてのフォルダにも適用されます。サブフォルダ自体にアクセス設定がないメンバーに対しても同様です。あるメンバーにフォルダの読み取り・書き込みアクセスを付与すると、そのサブフォルダにも読み取り・書き込みアクセスが付与されます。サブフォルダに設定されたアクセス権は、そのメンバーに対して、親フォルダより高くても低くても、そちらが優先されます。
親フォルダが制限されている場合、そのチェーン上のどこにもアクセス権がないメンバーには、その中のフォルダは表示されません。たとえ「全員」に設定されているフォルダでも同様です。フォルダ、またはその上位のフォルダへのアクセス権を付与されたメンバーには、引き続き表示されます。
メンバーがサブフォルダへのアクセス権は持っていても、その上位のフォルダへのアクセス権がない場合、そのサブフォルダはプロジェクト一覧の最上位に表示されます。上位フォルダの名前は、一覧、パンくず、検索のいずれにも表示されません。
### フォルダにスコープ設定されたAPIキー
APIキーはフォルダにスコープ設定できます。そのキーはそのフォルダ内のフォルダにも届きますが、キーを作成したメンバーがアクセスできるものに限られます。そのメンバーがネストしたフォルダへのアクセス権を持っていない場合、その中のプロジェクトにもキーは届きません。OAuthアクセストークンも同じルールに従います。
### プロジェクトとワークフローの移動
プロジェクトまたはワークフローをフォルダの中へ、あるいは外へ移動するには、そのフォルダへの書き込みアクセスが必要です。2つのフォルダ間で移動するには、その両方への書き込みアクセスが必要です。
一部のフォルダ移動では、そのフォルダを閲覧できる人が変わります。制限付きフォルダの外へ出るようにフォルダを移動する場合、あなたの役割にはフォルダの権限を管理できる権限が必要です。制限付きフォルダ、またはその中のフォルダを削除した場合も同じルールが適用されます。内容が1つ上の階層に移動するためです。これはアプリ内でもAPIでも適用されます。