> For the complete documentation index, see [llms.txt](https://docs.roboflow.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.roboflow.com/get-started/ko/platform/enterprise-features/recommended-enterprise-access-setup.md).

# 권장 액세스 설정

사용자 지정 역할, 인증 그룹, 폴더 권한을 결합하여 역할은 사람이 할 수 있는 일을, 그룹은 위치를 나타내게 하세요.

이 페이지에서는 여러 사이트, 사업부 또는 팀이 있는 워크스페이스에 권장되는 액세스 모델을 설명합니다. 별도로 문서화된 다음 세 가지 기능을 조합합니다. [역할 기반 액세스 제어](https://docs.roboflow.com/get-started/ko/platform/enterprise-features/role-based-access-control.md), [프로젝트 폴더 권한](https://docs.roboflow.com/datasets/manage/project-folders/project-folder-permissions) 및 인증 그룹입니다. 스크린샷은 이 방식으로 설정한 예시 워크스페이스에서 가져왔습니다.

{% hint style="info" %}
사용자 지정 역할, 인증 그룹, 폴더 권한 및 SSO 그룹 매핑은 Enterprise 기능입니다. 활성화하려면 [Roboflow 영업팀](https://roboflow.com/sales) 또는 계정 담당자에게 문의하세요.
{% endhint %}

## 역할은 ‘무엇을’, 그룹은 ‘어디서’를 정의합니다

역할 이름에 위치를 넣으면(예: Engineer-PlantA, Engineer-PlantB) 역할 수가 늘어나고, 시간이 지나면서 각 역할의 설정이 서로 달라집니다. 두 가지 질문을 나눠서 생각하세요.

* 역할은 주석 작성, 학습, 배포, API 키 관리, 폴더 관리 등 사용자가 할 수 있는 작업을 정의합니다. 역할은 전체 워크스페이스에 적용됩니다.
* 인증 그룹은 해당 작업을 수행할 수 있는 위치를 정의합니다. 그룹에는 폴더에 대한 읽기 전용 또는 읽기 및 쓰기 권한이 부여됩니다. 그룹 구성원은 수동으로 지정하거나 SSO 그룹에서 매핑할 수 있습니다.

Plant A의 생산 엔지니어는 역할 Eng-Prod와 그룹 Plant A를 함께 갖습니다. Plant A의 모델을 검토하는 Plant B 방문자는 기존 역할을 유지하고, 그룹 권한 부여를 통해 Plant A 폴더에 대한 읽기 전용 권한을 받습니다. 특정 장소를 위한 역할은 만들지 않습니다.

<figure><img src="https://83860450-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1YMZNIiZMBdlCHUDeZMP%2Fuploads%2Fgit-blob-2799beba3ed7cc9da2d8e9fd31258148c518aef5%2Faccess-setup-roles-tab.png?alt=media" alt="Roles tab listing Admin, Labeler, Reviewer, Eng-Dev, Eng-Prod, Read Only and Site Admin"><figcaption><p>기본 제공 역할과 Read Only, Eng-Dev, Eng-Prod, Site Admin이 표시된 "Roles" 탭입니다.</p></figcaption></figure>

## 권장 역할 단계

권한이 가장 적은 역할부터 가장 많은 역할까지 다섯 가지 역할입니다.

| 역할         | 일반적인 사용자            | 수행 가능한 작업                                                                                                                             |
| ---------- | ------------------- | ------------------------------------------------------------------------------------------------------------------------------------- |
| 새 사용자(기본값) | 새로 로그인하는 모든 사용자     | 역할을 할당하기 전까지 아무 작업도 할 수 없습니다.                                                                                                         |
| 읽기 전용      | 운영자, 감사 담당자, 방문자    | 프로젝트, 모델, Vision Events 및 장치 모니터링을 확인합니다. 앱에서 추론을 실행합니다. 주석 작성, 학습, 배포는 할 수 없습니다.                                                     |
| Eng-Dev    | 개발 엔지니어             | 데이터셋을 만들고, 주석을 작성하고, 업로드하고, 학습하고, 버전을 생성하고, 작업을 실행합니다. 배포, 키 관리, 폴더 생성은 할 수 없습니다.                                                     |
| Eng-Prod   | 생산 엔지니어             | Eng-Dev의 모든 권한에 더해 배포, 모델 및 워크플로 관리, 장치 관리, Vision Events 생성, 일괄 작업 실행이 가능합니다. 접근 가능한 폴더에서 API 키의 전체 수명 주기(생성, 업데이트, 취소)를 관리할 수 있습니다. |
| Site Admin | 사이트당 한두 명           | 워크스페이스 관리 및 구성원 관리를 제외한 모든 작업을 수행할 수 있습니다. 폴더를 만들고, 그룹에 폴더 액세스 권한을 부여하고, 키를 관리하고, 통계 및 감사 로그를 확인합니다.                                  |
| 관리자(기본 제공) | 중앙 IT 담당자, 프로그램 책임자 | 워크스페이스 전체 API 키, 결제, SSO, 사용자 지정 역할을 포함한 모든 권한이 있습니다.                                                                                 |

엔지니어는 폴더를 만들지 않습니다. 폴더 트리(예: 사업부 > 사이트 > 환경)가 거버넌스 구조이므로, 폴더 생성 권한은 Site Admin과 Admin에게만 부여합니다. 워크스페이스 전체 API 키는 Admin만 볼 수 있습니다. Site Admin과 Eng-Prod는 폴더 키를 사용하므로, 가장 민감한 자격 증명에 접근하는 사람을 최소화할 수 있습니다.

<figure><img src="https://83860450-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1YMZNIiZMBdlCHUDeZMP%2Fuploads%2Fgit-blob-24a5d4eba394c5c4d12c53d2002b128330233f53%2Faccess-setup-eng-prod-api-keys.png?alt=media" alt="Edit Role dialog for Eng-Prod showing the API keys permission group"><figcaption><p>Eng-Prod의 "API keys" 그룹: 생성, 업데이트, 취소는 켜고, "Use and Copy API Keys"는 켜고, "View Workspace API Keys"는 끕니다.</p></figcaption></figure>

<figure><img src="https://83860450-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1YMZNIiZMBdlCHUDeZMP%2Fuploads%2Fgit-blob-383b61909b22e0fdef503eea9c301d980c230f00%2Faccess-setup-site-admin-workspace.png?alt=media" alt="Edit Role dialog for Site Admin showing the Workspace Management permission group"><figcaption><p>Site Admin의 "Workspace Management" 그룹: "View Workspace Settings"와 "View Audit Logs"만 허용합니다.</p></figcaption></figure>

## 역할별 작업 권한과 조회 가능한 범위

사용자의 실효 액세스 권한은 역할과 폴더 권한이 겹치는 범위입니다. 역할은 열을, 권한 부여는 행을 결정합니다.

| 사용자 그룹에 부여된 폴더 권한 | 읽기 전용                | Eng-Dev               | Eng-Prod                                               | Site Admin                              | 관리자               |
| ----------------- | -------------------- | --------------------- | ------------------------------------------------------ | --------------------------------------- | ----------------- |
| 권한 없음             | 폴더가 숨겨짐              | 폴더가 숨겨짐               | 폴더가 숨겨짐                                                | 폴더가 숨겨짐                                 | 전체 액세스(모든 폴더 액세스) |
| 읽기 전용             | 프로젝트와 모델을 확인하고 추론 실행 | 읽기 전용과 동일             | 조회 및 폴더의 API 키 관리(참고 참조)                               | 조회 및 폴더의 API 키 관리(참고 참조)                | 전체 액세스            |
| 읽기 및 쓰기           | 보기, 추론 실행            | 주석 추가, 업로드, 학습, 버전 관리 | Eng-Dev 권한에 배포, 워크플로, 디바이스, Vision Events, API 키 권한 추가 | Eng-Prod 권한에 하위 폴더 생성 및 그룹과 폴더 공유 권한 추가 | 전체 액세스            |

주요 작업 권한은 해당 폴더에 접근할 수 있는 모든 곳에서 역할을 따릅니다. 방문자에게 읽기 전용 권한을 부여할 때는 신중히 판단하고, 한곳에서 권한을 제거할 수 있도록 그룹을 통해 부여하세요.

모든 사람은 표의 한 셀에 속합니다. 행은 역할을, 열은 위치를 나타냅니다.

| **역할**         | **Plant A 폴더** | **Plant B 폴더** | **모든 폴더** |
| -------------- | -------------- | -------------- | --------- |
| **읽기 전용**      | 생산 라인 작업자      | 방문 감사자         |           |
| **Eng-Dev**    | 개발 엔지니어        |                |           |
| **Eng-Prod**   | 프로덕션 엔지니어      | (읽기 전용 방문)     |           |
| **Site Admin** | Plant A 책임자    | Plant B 책임자    |           |
| **관리자**        |                |                | 중앙 IT     |

이동은 사용자의 그룹을 변경합니다. 승진은 역할을 변경합니다.

## 설정하기

### 역할 만들기

설정에서 "팀 멤버", "역할"로 이동한 다음 "새 역할"을 클릭합니다. 위의 단계별 구조를 바탕으로 각 역할을 만드세요. "권한 복제 대상"에서 가장 가까운 기본 제공 역할을 선택해 복제한 뒤 조정합니다. 편집기의 권한 그룹(예: "워크스페이스 관리", "사용자 및 팀 관리", "API 키")은 표의 범주와 일치합니다. 편집기 자체에 대해서는 [사용자 지정 역할 만들기](https://docs.roboflow.com/get-started/ko/platform/enterprise-features/role-based-access-control.md#creating-a-custom-role) 를 참조하세요.

### 사이트마다 인증 그룹 만들기

설정에서 "팀 멤버", "인증 그룹"으로 이동한 다음 "인증 그룹 만들기"를 클릭합니다. 그룹 이름은 직무가 아니라 위치를 따서 지정하세요(예: Plant A, Plant B). 한 사이트의 개발 폴더와 프로덕션 폴더에 접근하는 사람이 서로 다르면 사이트 및 환경별로 그룹을 하나씩 만듭니다. 멤버를 직접 추가하거나 SSO 그룹 이름을 매핑해 ID 공급자의 설정에 따라 멤버십이 관리되게 할 수 있습니다(참조: [SSO로 자동화하기](#automating-it-with-sso)).

<figure><img src="https://83860450-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1YMZNIiZMBdlCHUDeZMP%2Fuploads%2Fgit-blob-a948840be88b30f9fb266446f4ee8bc7ef3a1621%2Faccess-setup-auth-groups.png?alt=media" alt="Auth Groups tab with two groups and their members"><figcaption><p>사이트 그룹 두 개와 직접 할당한 멤버가 표시된 "인증 그룹" 탭.</p></figcaption></figure>

### 각 사이트 폴더를 해당 그룹과 공유하기

폴더 카드에서 메뉴를 열고 "권한 설정"을 선택합니다. 사이트 그룹에는 읽기 및 쓰기 권한을, 방문자 그룹에는 읽기 전용 권한을 부여합니다. 그룹이 권한을 맡게 되면 개인별 권한 부여를 없애세요. 그러면 사용자 이동이나 퇴사 시 그룹만 수정하면 됩니다. 액세스 수준은 [프로젝트 폴더 권한](https://docs.roboflow.com/datasets/manage/project-folders/project-folder-permissions) 을 참조하세요.

<figure><img src="https://83860450-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1YMZNIiZMBdlCHUDeZMP%2Fuploads%2Fgit-blob-e4bf8f0a374d3694bb076e31482700624df98924%2Faccess-setup-share-folder.png?alt=media" alt="Share Folder dialog with a group granted Read &#x26; Write"><figcaption><p>사이트 폴더의 "폴더 공유": 개인에게 권한을 부여한 항목 옆에 읽기 및 쓰기 권한을 부여받은 그룹이 표시됩니다. 그룹을 사용하도록 전환하는 것이 목표입니다.</p></figcaption></figure>

### 멤버에게 역할 할당하기

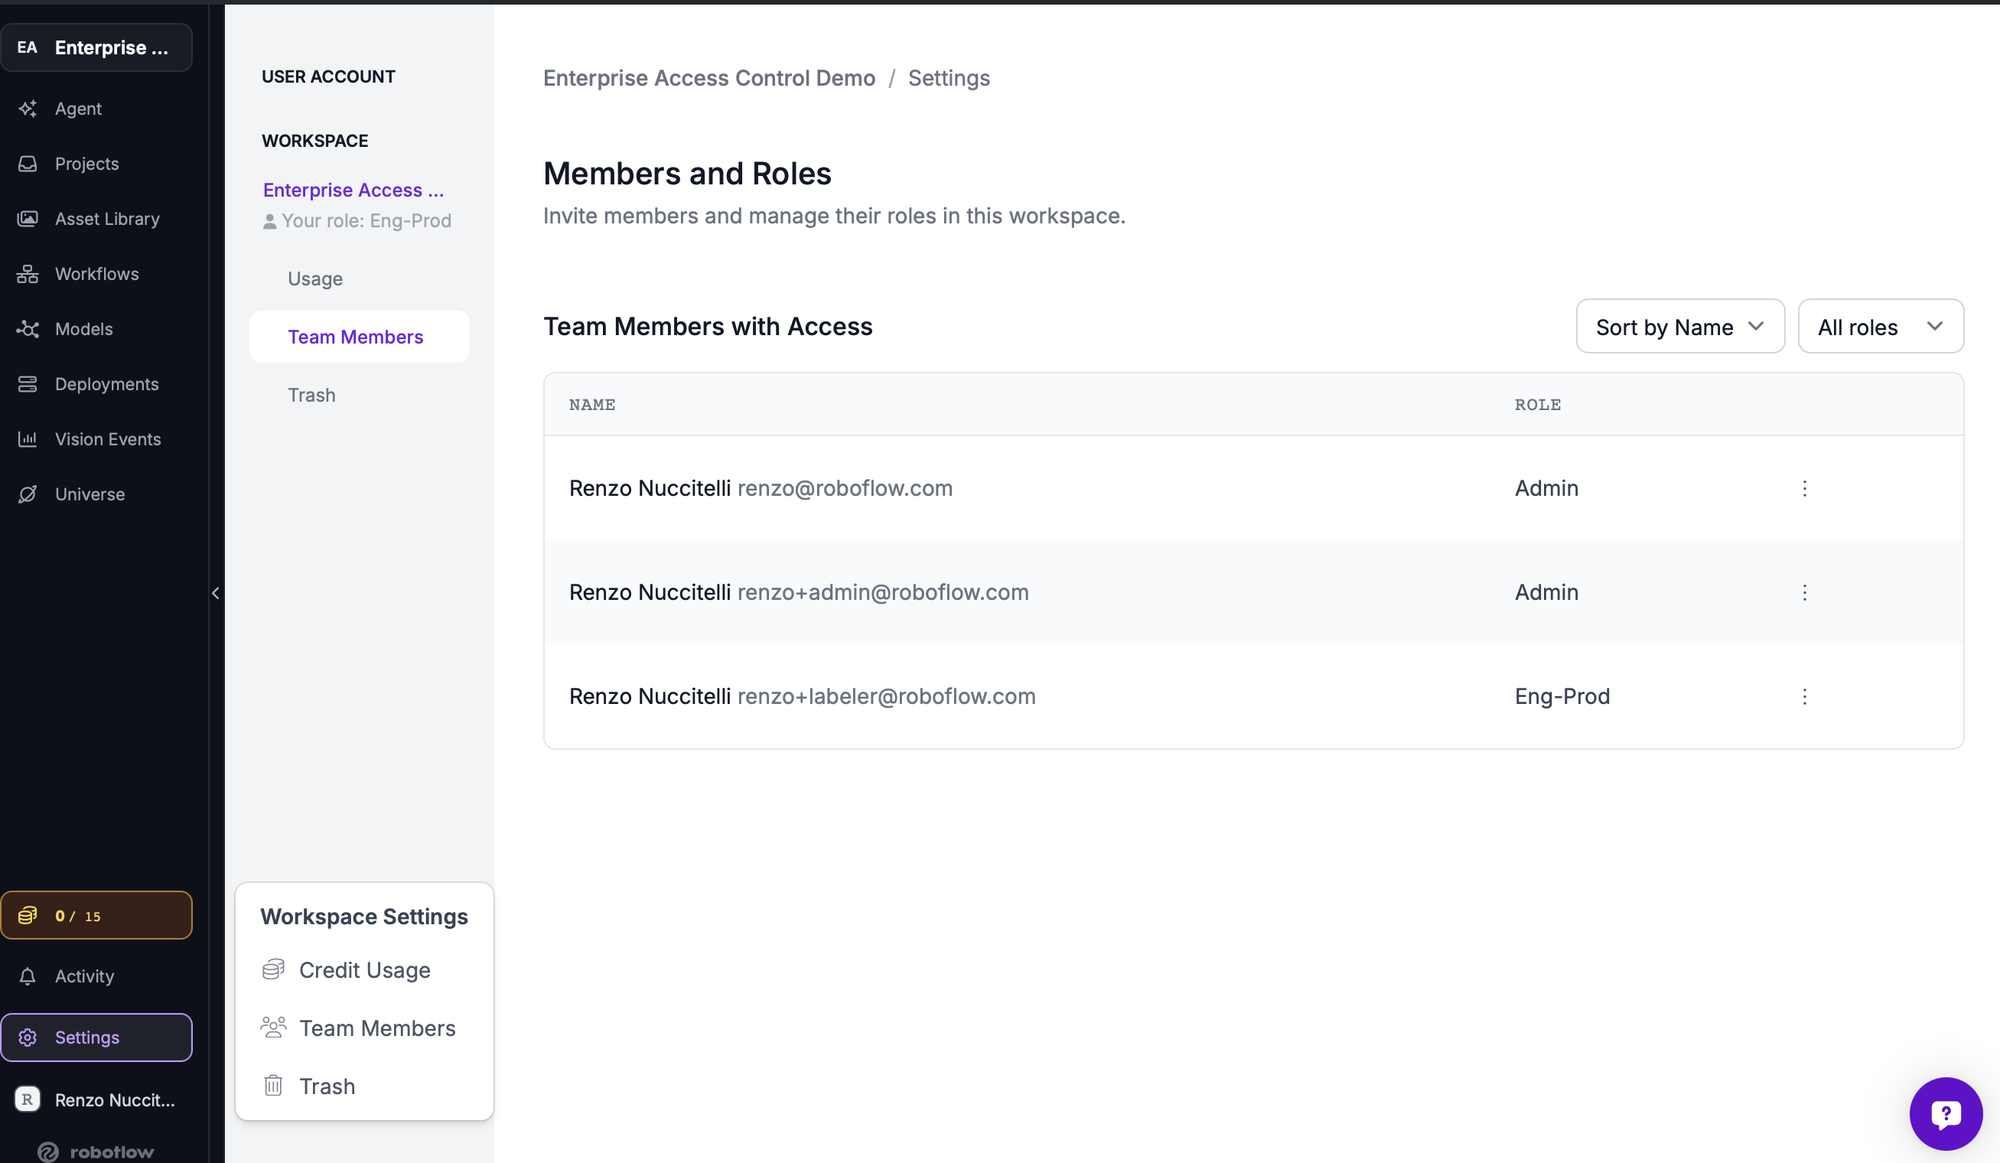
설정에서 "팀 멤버", "멤버"로 이동해 각 멤버의 역할을 설정합니다. 역할과 그룹은 서로 독립적이므로 다른 사이트를 방문하기 위해 두 번째 역할을 부여할 필요가 없습니다. 자세한 내용은 [팀 멤버 역할 변경](https://docs.roboflow.com/get-started/ko/platform/workspaces/team-members/change-a-team-member-role.md).

## 이 모델에서의 API 키

폴더 키는 사이트 작업에 사용합니다. 워크스페이스 전체 키는 관리자 전용입니다. 폴더에 접근할 수 있는 사람은 누구나 폴더 키를 볼 수 있습니다. 사이트 관리자와 Eng-Prod는 폴더 카드 메뉴에서 키를 관리하며, 설정에 "API 키" 페이지가 없습니다.

폴더마다 여러 키를 만드세요. 생산 라인, 디바이스 집합 또는 통합마다 하나씩 만들면 됩니다. 사용량 보고서에서 각 키가 별도의 행으로 표시되므로 폴더 내에서도 비용을 구분할 수 있습니다(참조: [결제 폴더](https://docs.roboflow.com/get-started/ko/platform/billing-and-plans/billing-folders.md#folder-api-keys)). 활성 키를 두 개 두면 키 교체 중에 기존 키와 새 키를 함께 사용할 수 있습니다.

키를 만들거나 수정할 때 각 키에 "교체 예정일"과 "소유자"를 설정하세요("1년 후 제안"을 선택하면 1년 뒤 날짜가 입력됩니다). 키가 활성 상태인 동안, 예정일 15일 전부터 예정일까지 소유자에게 알림 이메일이 한 번 전송됩니다. "소유자"를 비워 두면 해당 키를 교체할 수 있는 모든 사람에게 알림이 전송됩니다. 예정일이 지나도 키는 계속 작동합니다. 날짜가 없는 키에는 "교체 예정일 없음" 배지가 표시되며 알림도 전송되지 않습니다. 새 키를 생성하고, 사용자를 새 키로 전환한 뒤, 기존 키를 폐기해 교체하세요. 강제 전환이 가능한 경우에는 "교체"를 사용해 키를 즉시 갱신할 수 있습니다. 이때 소유자는 유지되고, 예정일은 같은 간격만큼 최대 1년 뒤로 이동합니다. 자세한 내용은 [교체 알림](https://docs.roboflow.com/reference/authentication/authentication/rotate-api-keys#rotation-reminders).

<figure><img src="https://83860450-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1YMZNIiZMBdlCHUDeZMP%2Fuploads%2Fgit-blob-05f30f98398bccc8f66b44a80f1dc483b8894e77%2Faccess-setup-folder-menu.png?alt=media" alt="Folder card menu with the API Keys entry"><figcaption><p>폴더 카드 메뉴: "API 키"는 "폴더 사용량" 및 "권한 설정" 옆에 있습니다.</p></figcaption></figure>

<figure><img src="https://83860450-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1YMZNIiZMBdlCHUDeZMP%2Fuploads%2Fgit-blob-db4670d46179500929c5fdba70d6389d4e9c4578%2Faccess-setup-folder-api-keys.png?alt=media" alt="API Keys dialog for one folder with three keys"><figcaption><p>폴더 하나의 "API 키": 사용 대상 이름으로 지정된 키, 그중 두 개에 메타데이터로 표시된 소유자, 각각 설정된 교체 예정일, 그리고 "새 키 생성" 버튼이 보입니다.</p></figcaption></figure>

<figure><img src="https://83860450-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1YMZNIiZMBdlCHUDeZMP%2Fuploads%2Fgit-blob-12c5d1165945971573f6fcc7050e680d67e299a8%2Fapi-keys-rotation-badges.png?alt=media" alt="Key table with Due in, Rotate by and No Rotation Date badges"><figcaption><p>키 표의 교체 배지. 2일 후 만료되는 키는 예정일이 30일 이내이므로 "교체 예정 키만 표시"에는 키 한 개가 표시됩니다. 1년 후 만료되는 키에는 "다음 날짜까지 교체"가 표시됩니다.</p></figcaption></figure>

<figure><img src="https://83860450-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1YMZNIiZMBdlCHUDeZMP%2Fuploads%2Fgit-blob-1fc590337581497f9f2b501063453d25fc96e875%2Faccess-setup-eng-prod-settings.png?alt=media" alt="Settings sidebar as an Eng-Prod member with no API Keys entry"><figcaption><p>Eng-Prod 멤버의 설정 화면에는 "사용량", "팀 멤버", "휴지통"만 표시됩니다. 키는 폴더에서 관리합니다.</p></figcaption></figure>

## SSO로 자동화하기

ID 공급자가 그룹 클레임을 보내는 경우, SSO 그룹 하나를 각 역할에 매핑하고 사이트 인증 그룹마다 하나씩 매핑하세요. 자세한 내용은 [싱글 사인온](https://docs.roboflow.com/get-started/ko/platform/enterprise-features/single-sign-on-sso.md#custom-role-mapping-via-sso-groups) ID 공급자 측의 경우입니다.

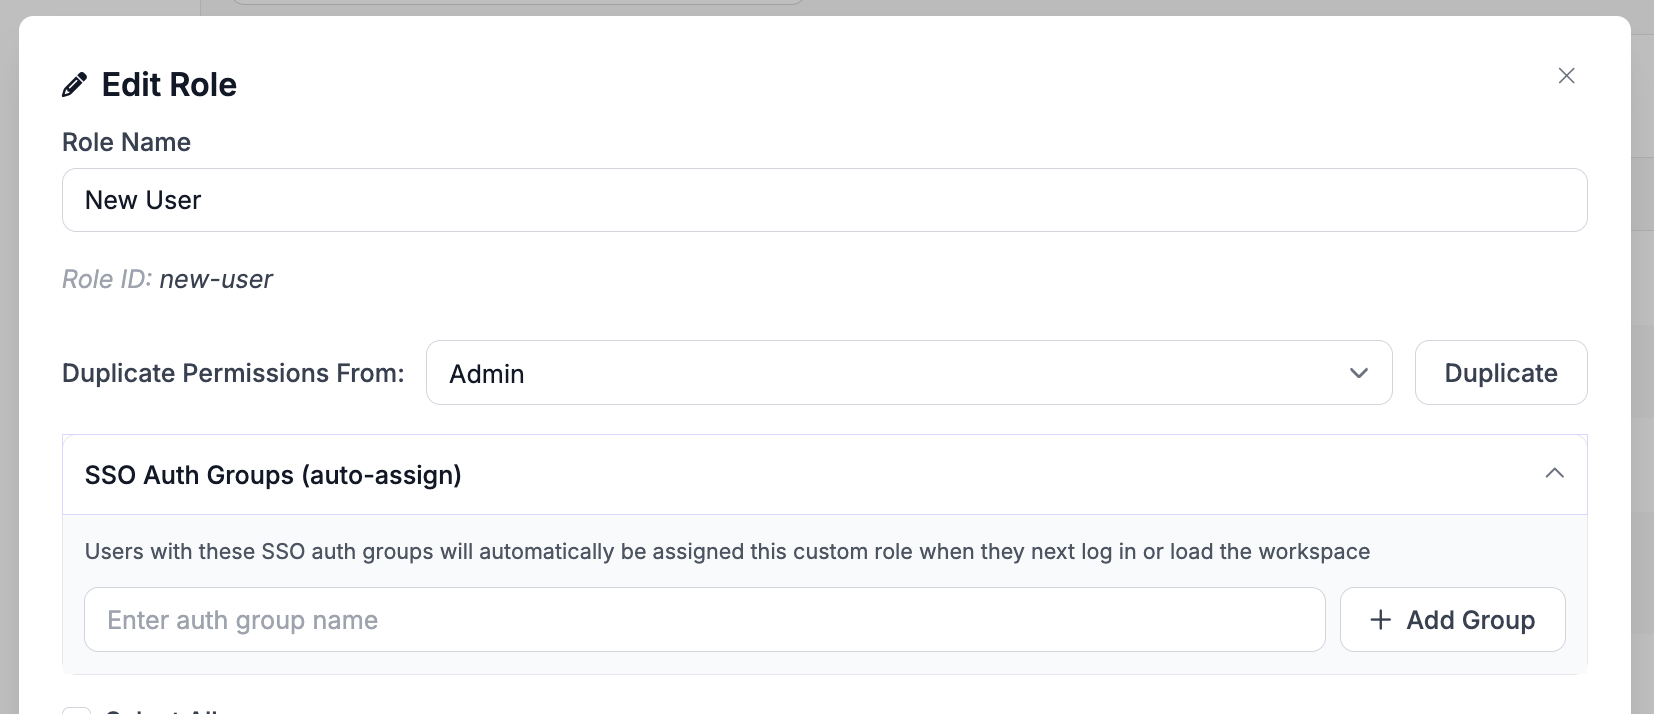
* 역할: 역할 편집기에서 "SSO 인증 그룹(자동 할당)"을 열고 ID 공급자 그룹 이름을 추가합니다. 해당 그룹에 속한 사용자는 다음 로그인 또는 워크스페이스 로드 시 역할을 받습니다.
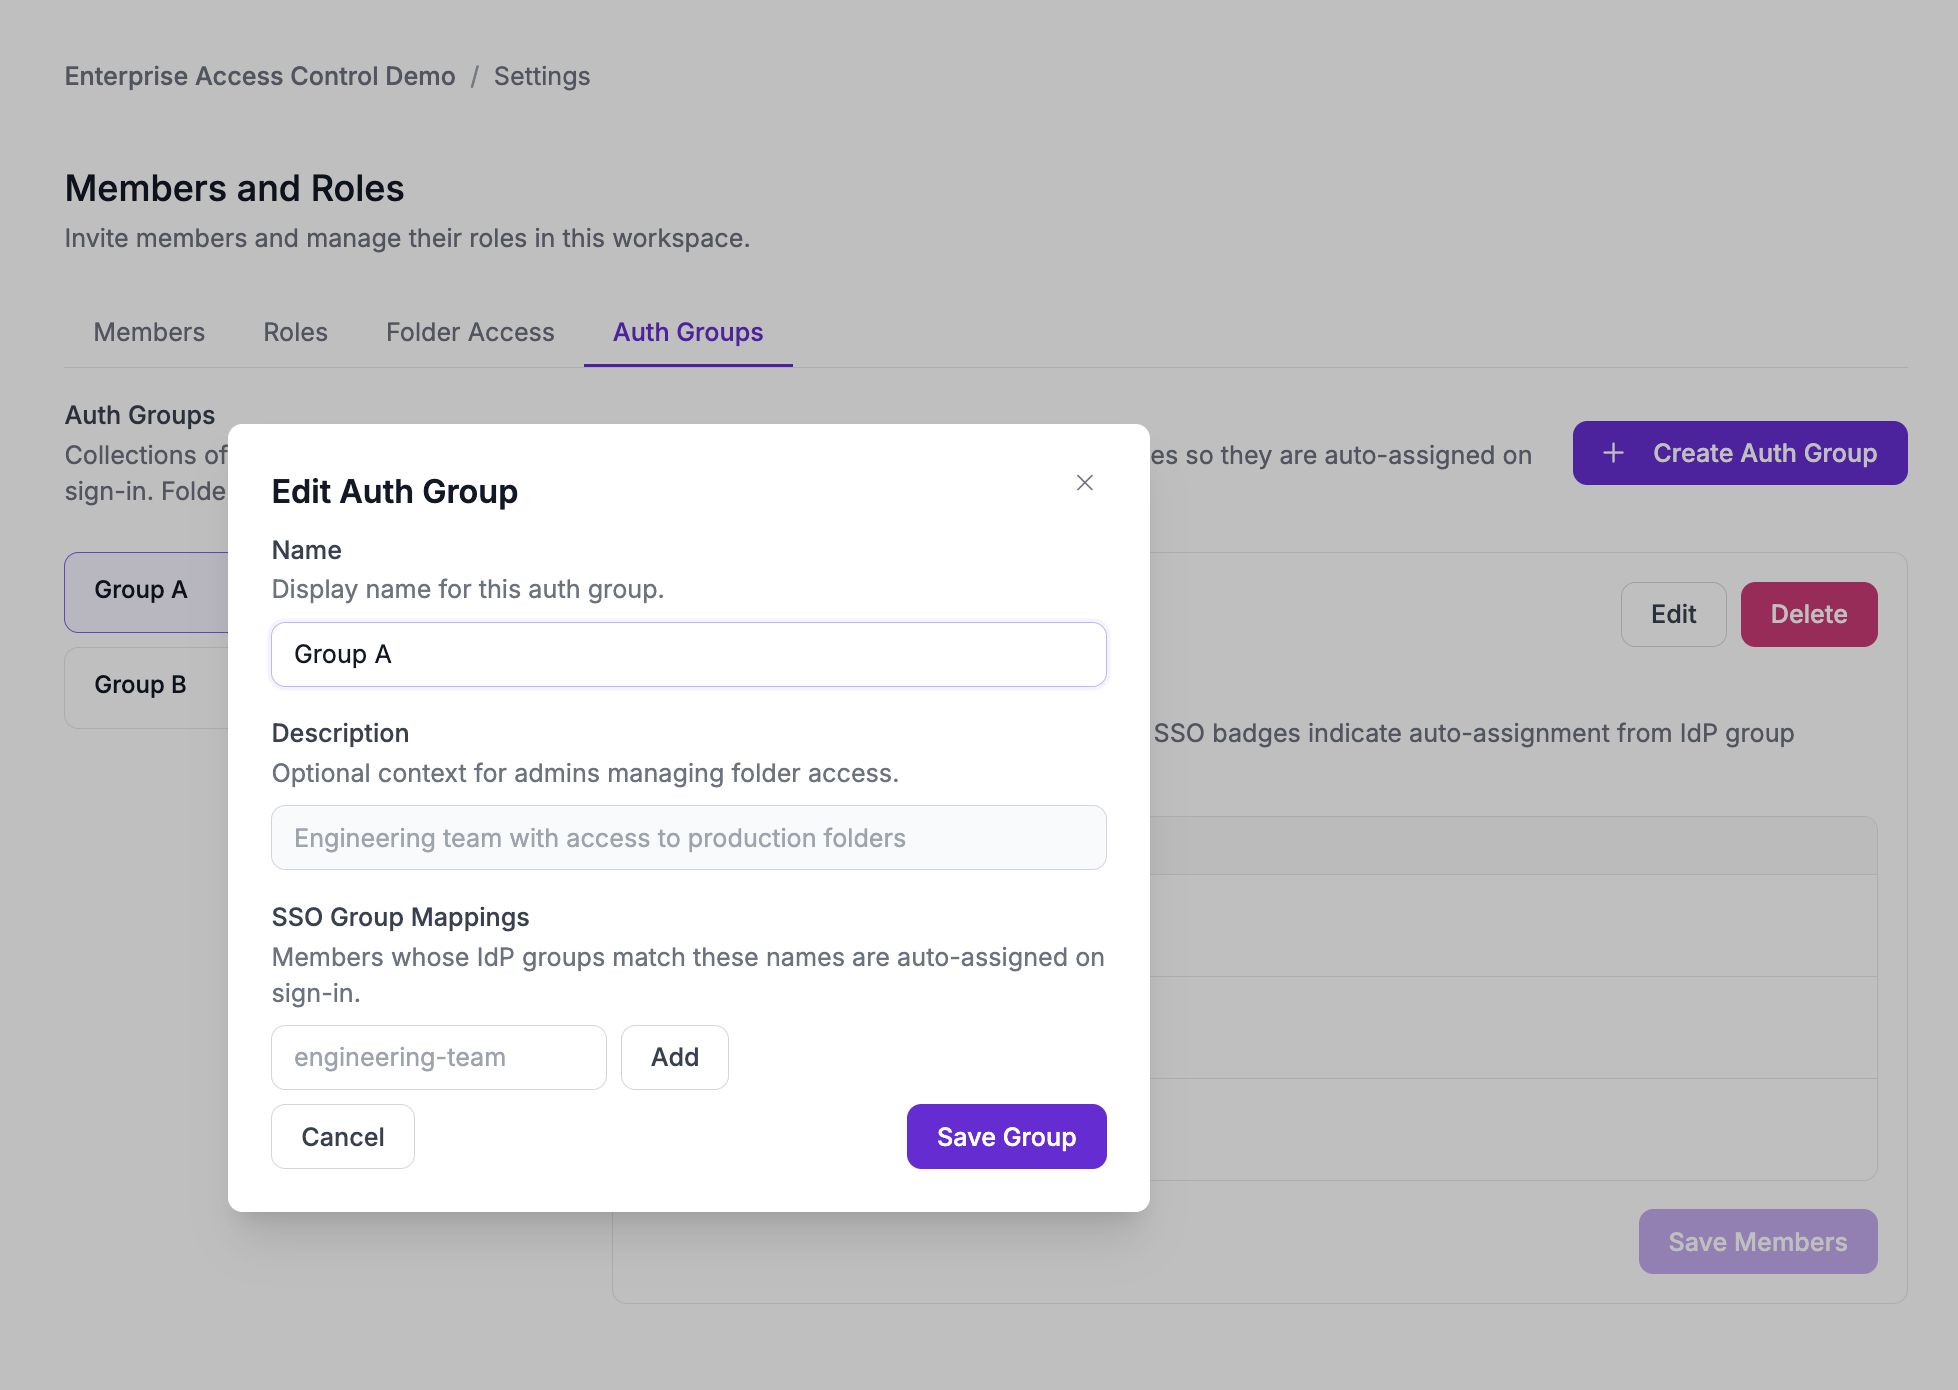
* 인증 그룹: 그룹에서 "편집"을 클릭하고 "SSO 그룹 매핑"에 ID 공급자 그룹 이름을 추가합니다. 일치하는 구성원은 로그인 시 할당되며 구성원 목록에 SSO 배지가 표시됩니다.

신규 입사자는 IT에서 적절한 그룹에 추가할 때까지 기본 역할을 받습니다. 역할 및 폴더 액세스 권한은 다음 로그인 시 적용됩니다. 매핑은 한 번에 한 역할씩 사용 설정하세요. 매핑되지 않은 항목에는 수동 할당이 계속 적용됩니다.

<figure><img src="https://83860450-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1YMZNIiZMBdlCHUDeZMP%2Fuploads%2Fgit-blob-35d15ebb844827381e12c1cae668469435666891%2Faccess-setup-role-sso.png?alt=media" alt="Edit Role dialog with the SSO Auth Groups field"><figcaption><p>"역할 편집" 화면의 "SSO 인증 그룹(자동 할당)" 필드입니다.</p></figcaption></figure>

<figure><img src="https://83860450-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2F1YMZNIiZMBdlCHUDeZMP%2Fuploads%2Fgit-blob-c400477b17ae13a4466a9330e221dc18b40927ed%2Faccess-setup-auth-group-sso.png?alt=media" alt="Edit Auth Group dialog with the SSO Group Mappings field"><figcaption><p>"인증 그룹 편집" 화면의 "SSO 그룹 매핑" 필드입니다.</p></figcaption></figure>